O que você precisa em mãos
Diferenças entre ambientes
Os exemplos abaixo usam Produção. Para testar em Sandbox, troque a URL base e remova o certificado da configuração do cliente.
Exemplos por linguagem
Todos os exemplos chamamGET /baas/api/v1/balances. Troque o método e o caminho conforme o endpoint que você precisa consumir.
Java: converta o par de arquivos para PKCS#12 antes de rodar o exemplo.C#: a partir do .NET 9, o construtor
X509Certificate2(byte[]) está obsoleto. Substitua a linha de reexportação por X509CertificateLoader.LoadPkcs12(certificate.Export(X509ContentType.Pfx), null).Validando a conexão
Antes de apontar a aplicação para Produção, confirme cada camada isoladamente.1
Confirme que o certificado e a chave são um par
Os dois comandos abaixo precisam devolver exatamente o mesmo hash. Se divergirem, o certificado recebido não corresponde à chave usada para gerar o CSR.
2
Teste o handshake TLS isoladamente
Este comando valida apenas a camada de certificado, sem envolver credenciais ou endpoint de negócio.Procure por
Verify return code: 0 (ok) na saída.3
Valide pelo Portal do Desenvolvedor
Na etapa de validação do mTLS, o portal exibe um endpoint
hello-mtls exclusivo do seu certificado. Chame essa URL a partir do seu ambiente usando o certificado emitido e volte ao portal para confirmar a conclusão da etapa.4
Faça a primeira chamada autenticada
Com o handshake funcionando, adicione os headers de credencial e chame um endpoint real, como no exemplo em cURL acima. Use
-v para inspecionar o handshake caso algo falhe.5
Confirme o IP de saída
Verifique de qual IP público a sua aplicação sai e confirme que ele está na allowlist.Se a infraestrutura usa NAT, proxy ou balanceador, o IP de saída pode ser diferente do esperado. Veja Filtros de IPs.
Configurando o Postman
O Postman gerencia certificados por domínio: uma vez cadastrado, ele é aplicado automaticamente a todas as requisições daquele host.1
Abra as configurações
No menu do Postman, vá em File → Settings.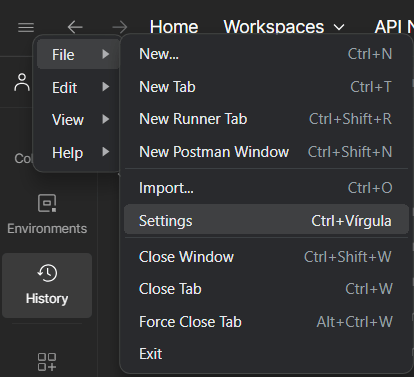
2
Acesse a aba Certificates
Na lateral, escolha Certificates e clique em Add Certificate, na seção Client certificates.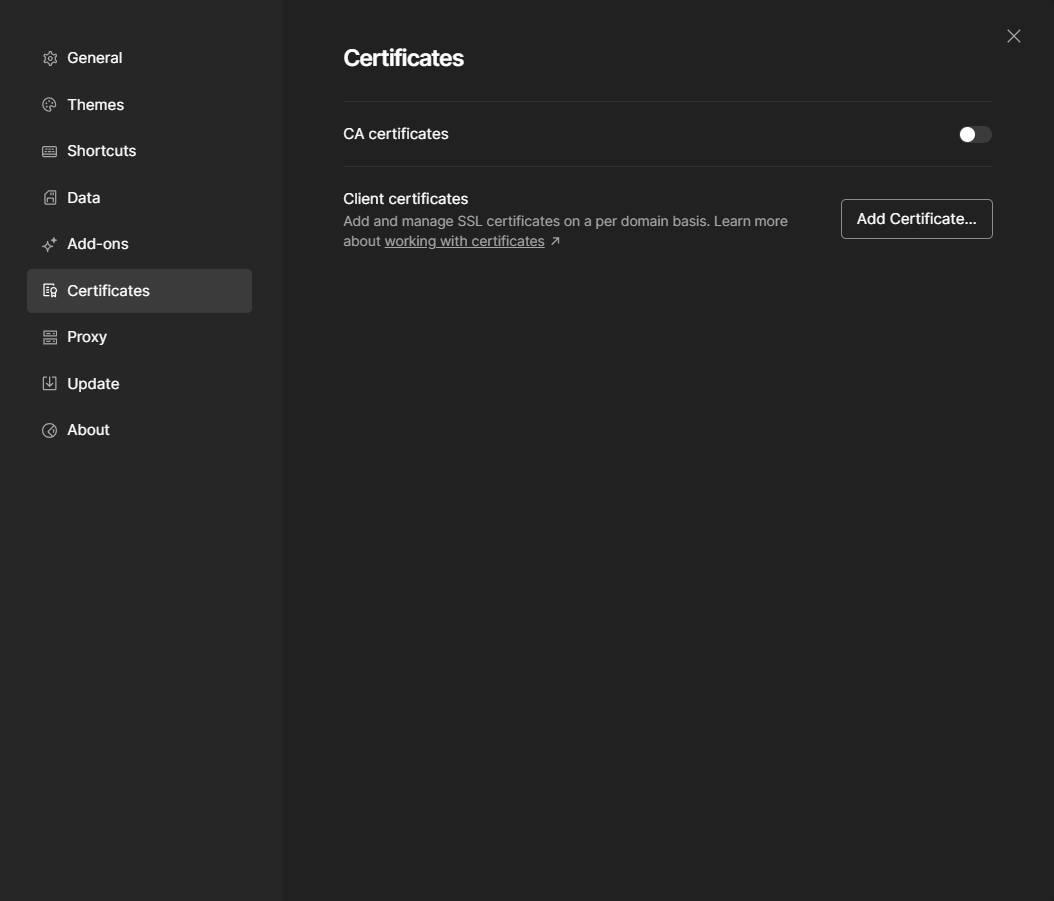
3
Informe o host e anexe os arquivos
No campo Host, informe apenas 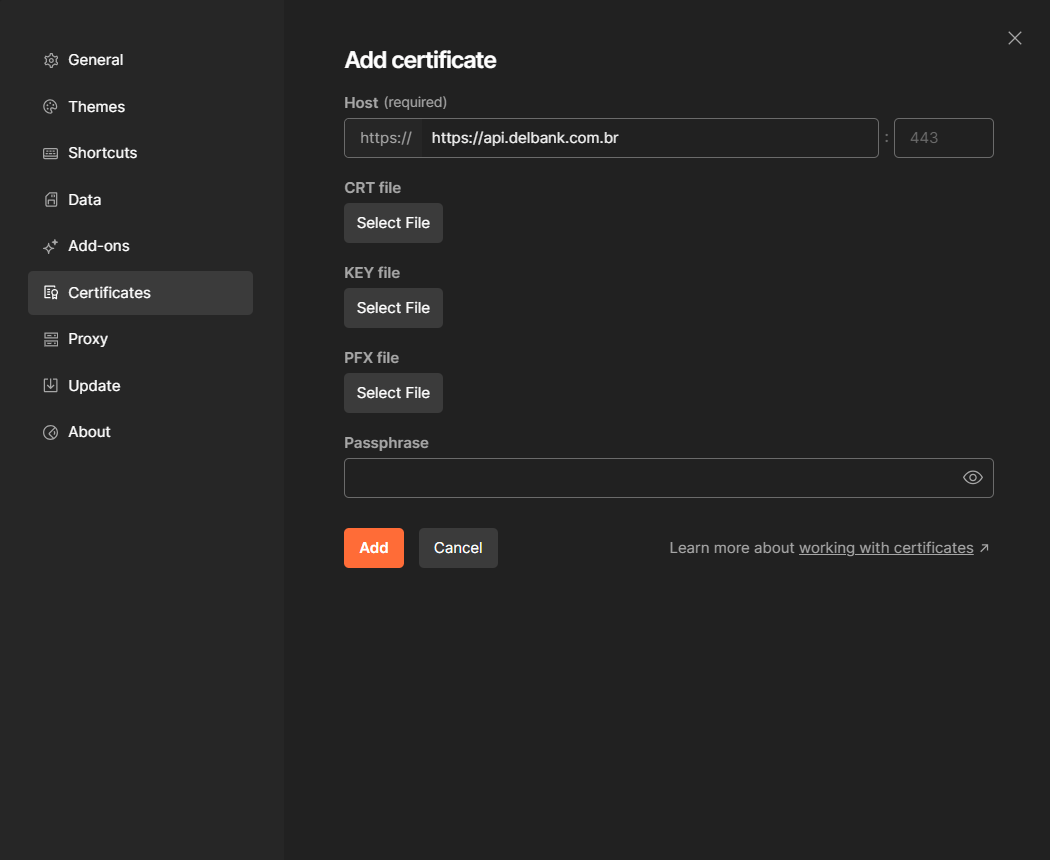
api.delbank.com.br, porque o Postman já preenche o prefixo https://. Deixe a porta em branco para usar a 443.Em CRT file, selecione o certificado.pem. Em KEY file, selecione a chave-privada.key, a mesma gerada junto com o CSR. O campo PFX file é uma alternativa: use-o apenas se você tiver convertido o par para PKCS#12, e nesse caso deixe CRT e KEY vazios. Preencha Passphrase somente se a chave privada tiver senha.4
Adicione os headers de credencial
Na aba Headers da requisição, informe 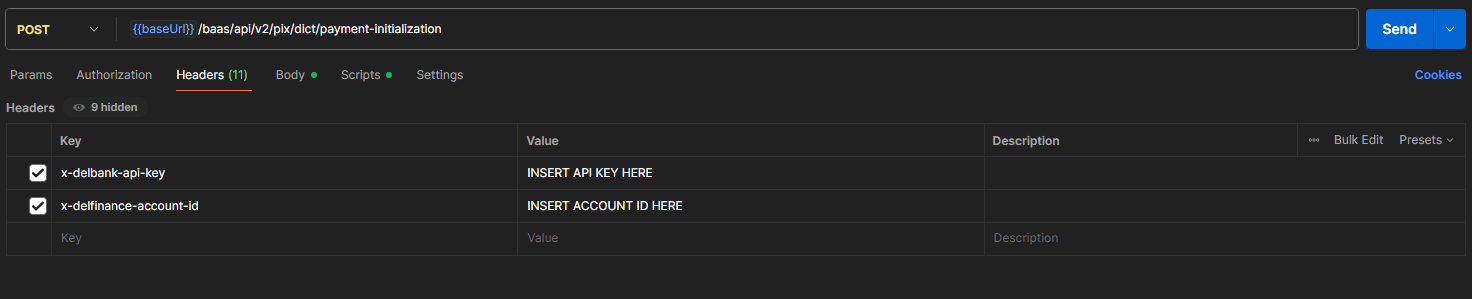
x-delbank-api-key e x-delfinance-account-id.Erros comuns
Para a lista completa de erros do handshake, consulte mTLS.
Boas práticas
- reutilize o cliente HTTP entre as requisições, para não repetir o handshake TLS a cada chamada;
- carregue certificado, chave e credenciais de variáveis de ambiente ou de um cofre de segredos;
- mantenha pares de certificado distintos para Sandbox e Produção;
- exija TLS 1.2 ou superior e mantenha a verificação do certificado do servidor ativa;
- monitore o vencimento do certificado e rotacione antes da expiração;
- registre falhas de handshake separadamente das falhas de autorização, pois elas apontam para camadas diferentes.